VMWARE VCENTER SERVER远程代码执行漏洞(CVE-2021-21985)通告
安全产品
来源:绿盟科技作者:永辰科技
2021-5-26
浏览 5135 次
一、漏洞概述
5月26日,绿盟科技CERT监测到VMware官方发布安全公告,修复了VMware vCenter Server远程代码执行漏洞(CVE-2021-21985)和vCenter Server插件中的身份验证绕过漏洞(CVE-2021-21986);由于vCenter Server中的插件Virtual SAN Health Check缺少输入验证,通过443端口访问vSphere Client(HTML5)的攻击者,可以构造特殊的数据包在目标主机上执行任意代码。无论是否使用vSAN,vCenter Server都会默认启用该受影响的插件,CVSS评分为9.8,请相关用户采取措施进行防护。
vCenter Server是VMware公司的一种服务器管理解决方案,可帮助IT管理员通过单个控制台管理企业环境中的虚拟机和虚拟化主机。
参考链接:https://www.vmware.com/security/advisories/VMSA-2021-0010.html
二、影响范围
- vmware vcenter_server < 6.5 U3p
- vmware vcenter_server < 6.7 U3n
- vmware vcenter_server < 7.0 U2b
- Cloud Foundation(vCenter Server)< 3.10.2.1
- Cloud Foundation(vCenter Server)< 4.2.1
三、漏洞防护
3.1 官方升级
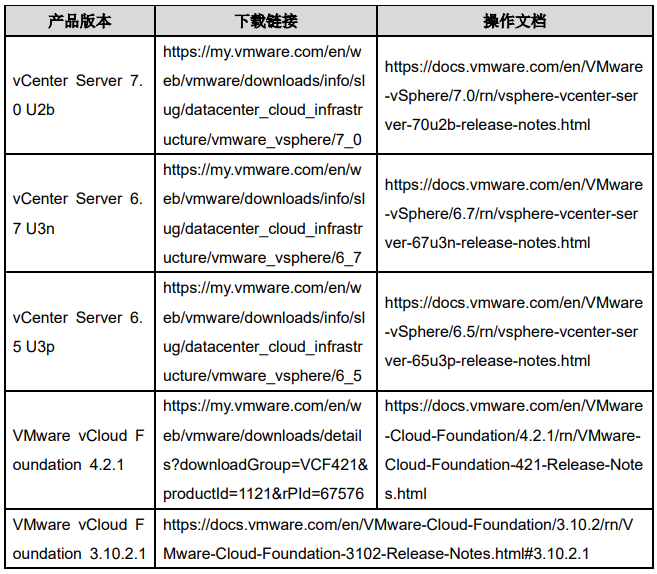
目前官方已在最新版本中修复了该漏洞,请受影响的用户尽快升级版本进行防护,对应产品版本的下载链接及文档如下:
3.2 临时防护措施
若相关用户暂时无法进行升级操作,也可参考官方给出的措施进行临时缓解:
本文由永辰科技整理发布,仅供参考。
咨询相关方案